几天前,以太坊核心研究员 Justin Drake 呼吁行业准备进入「掩体模式」,将资产迁往公钥尚未暴露的新地址。他担心 AI 带来的数学突破,会让 ECDSA 这种广泛使用的数字签名算法,在量子威胁兑现之前遭遇实用攻击。最坏情况下,留给持有者的时间只有数月。
价格下跌时,人们还可以讨论估值与周期。私钥的安全一旦受到怀疑,问题就变成了:钱包里的钱,究竟还能不能算自己的。这动摇的是加密货币的根基。
吹哨
Drake 担心的局面是,AI 找到人类尚未发现的数学方法,让攻击者能够利用现有硬件,从公开的信息恢复钱包私钥。他把「破解」描述得相当具体,例如使用大型 GPU 集群,在一周左右恢复目标私钥。
量子威胁需要相应的硬件能力。AI 带来的风险则指向算法突破:一个过去被认为难以求解的数学问题,假如出现了更有效的方法,原有的计算成本就会下降。防守者原本等待的是量子计算机,现在还要防备经典算法本身发生变化。
椭圆曲线具有丰富的数学结构,这是 Drake 尤其担心它的原因。那些人类尚未找到的解法,会不会被更强的 AI 找到?过去积累的安全经验,还能不能为未来提供同样的保证?
Vitalik 的回应也认真对待这一可能。他把担忧进一步扩展到格密码,包括 ML-DSA 等抗量子方案。这些方案同样依赖特定数学问题难以求解;假如 AI 加速的研究改变了求解方法,现有参数所提供的安全余量也需要重新评估。
因此,「抗量子」这个标签还不足以回答所有 AI 风险。Vitalik 更偏向在适用的签名与证明中采用哈希构造,减少对复杂数学结构的依赖。他也提醒,公钥加密有更难处理的限制,无法直接照搬这条路线。
反对 Drake 声明的人也不在少数,主要的反驳点在于,Drake 声称的「数月」过于耸人听闻了。
NEAR 创始人 Illia 承认 AI 正在挑战人们对数学复杂度的认识,却尚未看到椭圆曲线实用攻击的时间表发生实质变化。他尤其担心复杂的迁移操作让持有人承受新的风险,主张把密码学更换做成常规能力。
密码学研究者 Sean Bowe 则批评预警的强度与新增证据之间的落差。专家需要帮助非专业持有人处理不确定性,过度紧迫的表达会让人无所适从,也会损害后续风险沟通的可信度。
三成 BTC 的公钥已经公开
在攻击何时可行尚有争议的时候,需要处理的资产规模已经可以统计。
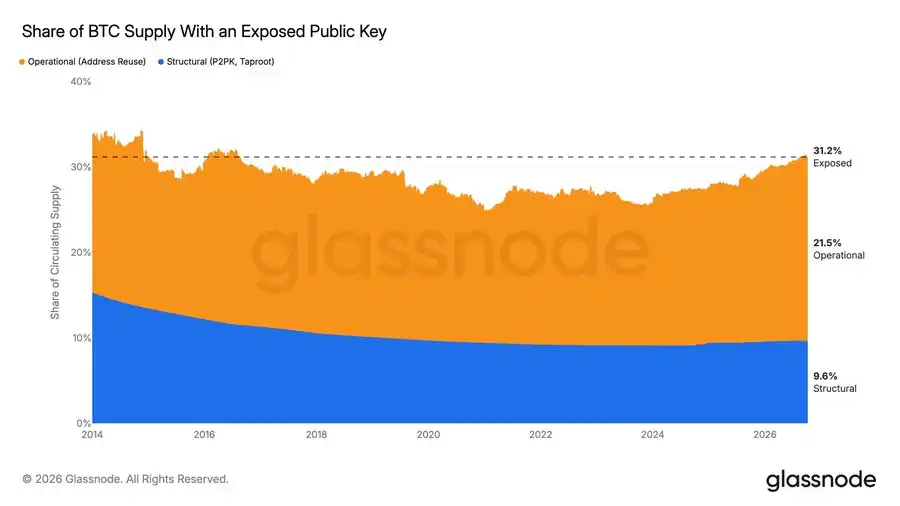
Glassnode 研究者 Rafael 给出的数字是:约 626 万枚 BTC 对应的公钥已经在链上可见,占已发行量的 31.2%,高于 2021 年初的 24.8%。
要理解这部分 BTC 为什么会暴露,需要先区分公钥和私钥。
私钥用来生成授权转账的数字签名,公钥供网络验证签名。公钥公开本来符合密码系统的设计,安全性依赖于攻击者难以从公钥反推出私钥。足够强的量子计算机假如改变了这一点,已经公开的公钥就会成为攻击材料。
一部分 BTC 地址起初只在链上显示公钥经过哈希运算后的摘要,暂时不公开公钥本身。但持有人支出资金时,公钥会被公开。如果之后还把钱留在同一密钥控制下,或继续向那里收款,这些余额就对应着一个已经公开的公钥。
这就是地址重复使用带来的暴露。按照 Rafael 的统计,这一部分约有 433 万枚 BTC。资金迁往公钥仍隐藏在哈希之后的合适新地址,可以减少当前的长期暴露。
另有约 194 万枚的情况不同,公钥由脚本类型直接公开。早期的 P2PK 直接把公钥记录在链上,Taproot 输出也会公开公钥。这类资金即使尚未支出,公钥也已经可见。处理它们,需要考虑地址采用的结构,不能只看地址有没有用过。
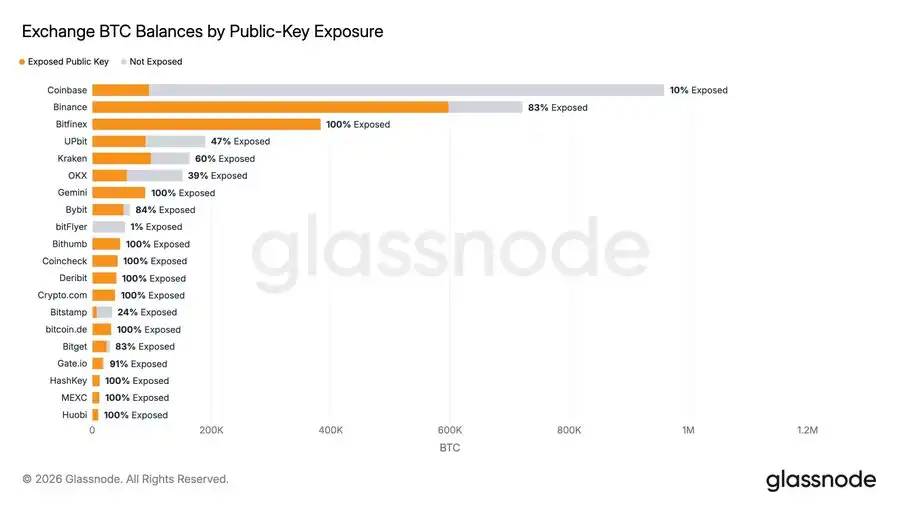
交易所是较大的可行动群体。已标记交易所持仓中,约有 179 万枚 BTC 的公钥可见,占这些持仓的 57%,高于 5 月的 55%。自 5 月报告以来,整体暴露存量增加约 22.2 万枚,同期 BTC 新增供应只有约 6.4 万枚。
减少暴露还无法代替完整的密码学升级。公钥暂时隐藏的资金,在未来支出、公开公钥时仍会面对攻击窗口。但这些数据至少说明,行业有一部分防守工作可以提前做,其进展也可以被观察。
有人因此放弃 Crypto
这样的不确定性,已经让一些投资者失去了兴趣。
交易者 metavestor 在推特上表示自己已经卖出了大部分现货。他不想每次看到 AI 数学研究的新消息,都怀疑自己会不会遭遇无法挽回的损失,也不想看到一个古老的比特币地址转账,就猜测私钥是不是已经被破解。
他原本以技术乐观者的身份进入 Crypto,现在更愿意去关注 AI 和生物技术。继续持有 Crypto,让他感觉自己在做空 AI 的进步。即使错过下一轮牛市,他也愿意接受,还有别的资产可供交易。
「银行也依赖密码学」没有消除他的顾虑。在后续解释中,他强调银行的安全团队和防御能力,也寄希望于重大攻击后的追索与政府救助。对于链上资产,他缺少同样的信心。
攻击还无须让全部密码系统同时失效。只要恢复某个地址私钥的成本低于可取得的资产价值,攻击者就有动机尝试。资产是否容易转走、攻击是否容易变现、损失能否追回,都会影响风险的分布。
但是,有反驳观点认为,BTC 在早期也面对托管、采用和监管等生存风险,投资者愿意承担这些风险,正是回报的一部分来源。风险存在,并不能单独决定一项资产是否值得持有。
反驳者也不认同政府救助可以被提前视作保证。假如可信机构普遍承受更大的攻击压力,无许可货币的相对价值还有重新评估的空间。在反驳者看来,Drake 的警告会促使行业更认真地采取预防措施,这种改变最终有机会成为好事。
有人愿意承担尚难量化的风险,有人认为持续监测它的精力成本已经超过预期收益。
不过,从个人决定退出,到判断整个行业已经没有未来,中间还需要评估防守者能够做什么。
重建
Crypto 已经有了一些具体的措施应对威胁。
以太坊的 EIP-8141 提案尝试让账户验证变得可编程,账户可以选择如何确认交易授权,减少对固定签名算法的绑定。按照以太坊基金会成员 binji 的介绍,后续路线还包含最小可用抗量子 L1 的目标。
这类密码学敏捷性的意义,是给系统留下更换验证方式的空间。长期持有资产,不必等于永远依赖今天选定的一套算法。
Solana 的 Jacob Creech 则介绍了基于秘密种子的恢复路径。签名密钥由种子派生,他希望合法持有人通过哈希证明展示自己知道种子,再迁往新的签名方案。
Illia 所述的 NEAR 账户模型,也强调密钥管理和轮换。根据他的介绍,NEAR 已支持 ML-DSA,并计划加入哈希方案。结合 Vitalik 对格密码的担忧看,能够继续调整认证方式,本身就比只承诺某个算法安全更有价值。
这些路径还没有保证所有资金都能及时完成升级。钱包需要兼容新的验证方式,机构需要安排托管迁移,持有人也需要在操作中保住资产。Vitalik 特别提醒,他个人在错误迁移中损失的钱,比黑客攻击造成的损失更多。防守需要把这些成本一并算进去。
但 AI 的能力同样会进入防守。binji 提到,AI 能加快密码学研究,也能辅助形式化验证,让实现接受更严格的检查。更强的工具可以帮助寻找攻击方法,也可以帮助发现错误、检验新方案。
AI 还会增强冒充、欺骗和社会工程攻击。即使密码学足够强,掌握关键权限的人仍然会受到攻击。一个能够更新安全基础,同时减少单个人或机构被控制后所造成影响的系统,在更强的 AI 面前仍有用途。
这也是保持相对乐观的理由。技术进步会同时改变攻击能力、防御能力和人们对可信系统的需求,不能只固定住后两者,再把攻击者的进步一路推演到终局。
沿着这些变化看,密码学升级和托管迁移会成为 2027 年的重要主题。
Crypto 的安全感需要重建。一个能够持续更新安全基础、减少关键权限集中的系统,在 AI 时代只会更有价值。
