11 月 16 日傍晚,链上侦探 MLM 在 Lighter 上监测到了一笔 1039 万 USDC 的异常提现,把 Lighter 推上了安全事件的风口。一个仅用约 1 万美元启动的钱包,从平台提走大额资金,迅速换成 ETH,再拆向不同地址。与此同时,LIT 的价格短时下跌约 8%。
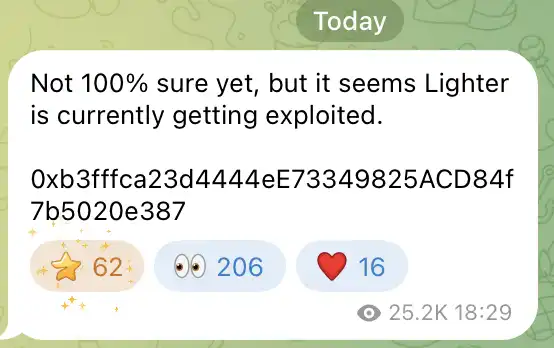
「Lighter 被盗」的消息很快传开。但随着资金路径逐渐清晰,后续分析将攻击目标指向了机构账户,线索落到 Abraxas Capital 身上。攻击者疑似拿到了其交易 API 密钥,再利用公共池的权限设计,把账户里的钱转到了自己手中。Lighter 协议本身并没有被盗。
攻击从小额试探开始
攻击地址是 0xb3ff 结尾的钱包,对应 Lighter 账户 #769455。它的准备工作,比社区预警早了几个小时。
14:47:23,这个地址通过 Relay 路由,把一小笔 ETH 换成 29.959999 USDC,直接存入 Lighter。
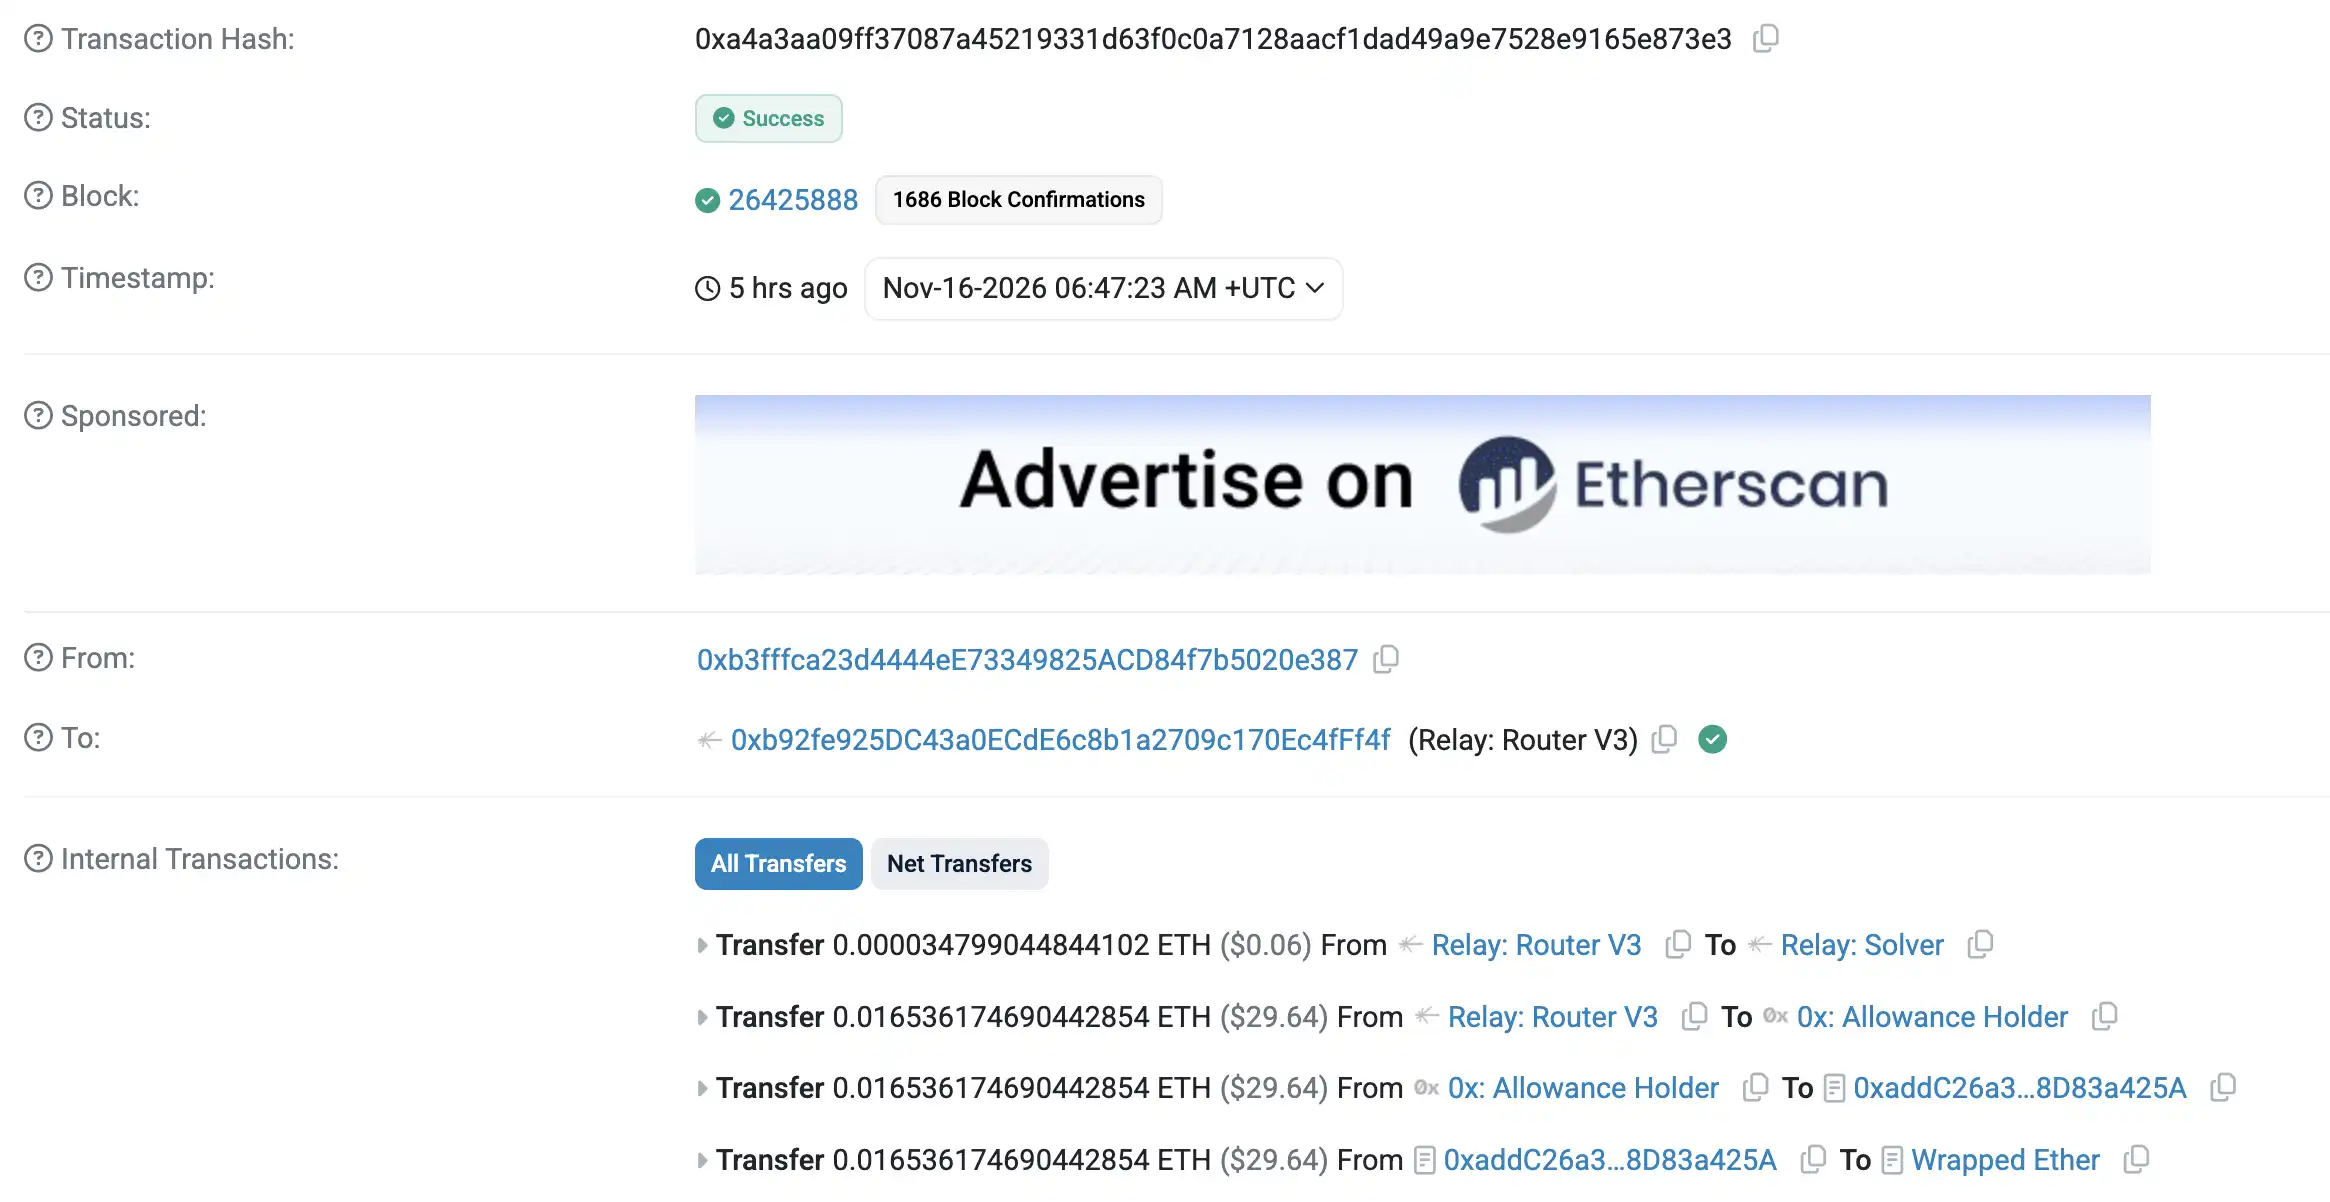
16:45,约 1.05 万 USDC 经跨链到达该地址。17:35,黑客向 Lighter 充值 10200 USDC,开始准备第一轮操作。
17:40:10,Lighter 账户 714710(被盗账户)创建了一个手续费为 0 的公共池。起初,被盗账户用 1 USDC 买入池份额,黑客则将 9999 USDC 放入池中,拿到了 99.99% 的份额。
这套安排利用了公共池的两种身份。
对池子创建者(被盗账户)而言,公共池属于自己以太坊地址名下的账户,可以通过 API 进行内部资金划转,无需再进行签名。对外部参与者而言,公共池又允许购买份额,并按持有比例赎回资产。
正常申购会换来相应份额。这次被盗账户使用的是「内部转账」,资金进入池内时,没有为它增加对应的份额。于是,钱越多地转入池里,已经持有 99.99% 份额的攻击者,能赎回的资产就越多。这或许可以理解为 Lighter 的一个 bug。
攻击者先用 1 USDC 验证了这条路径。
17:44:13,受害账户向公共池内部转入 1 USDC。不到 3 秒,攻击者赎回了 9999.9999 USDC。随后,攻击者把资金重新投入池内,开始放大同一套操作。
17:45,受害账户连续转入十笔各 100 万 USDC,再补上一笔约 38.4 万 USDC 的余款。17:45:38,攻击者赎回约 1039.3 万 USDC,随即发起主网提现。
时间线
18:11:47,第一笔提现完成。以太坊交易收据显示,Lighter 主网合约向攻击地址支付了 10,393,056.789298 USDC。
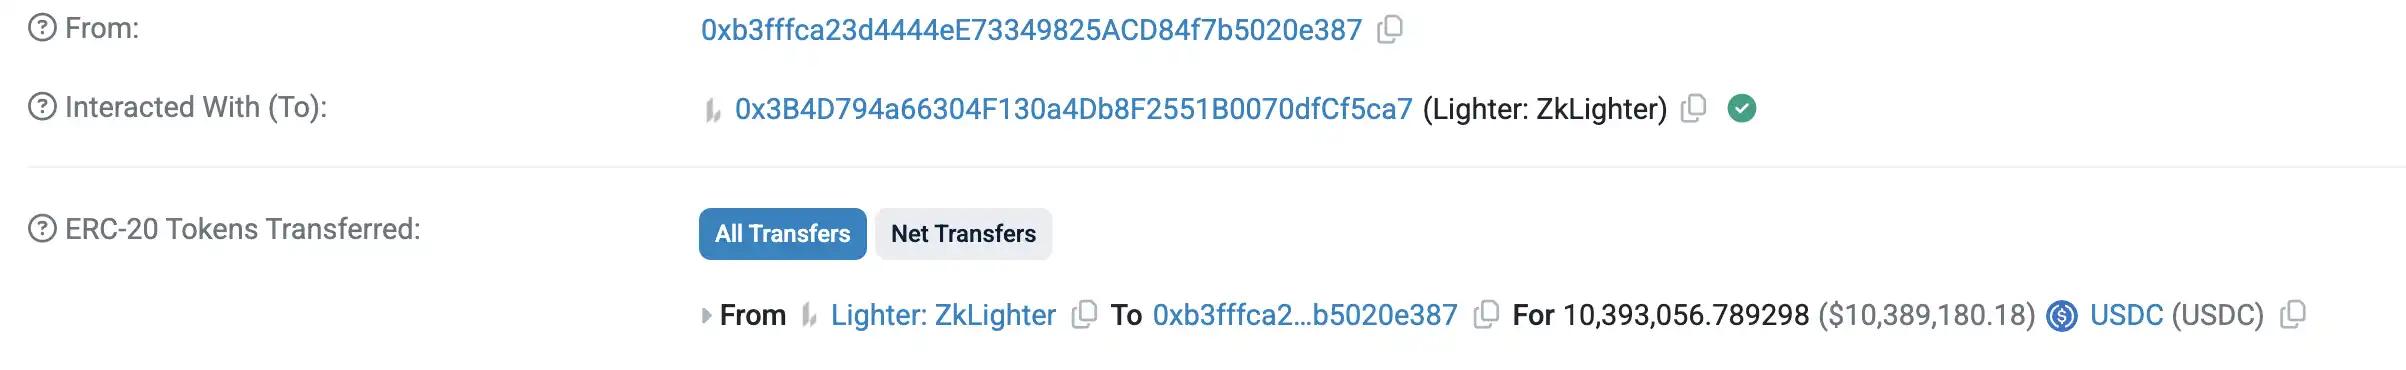
拿到钱后,攻击者再次向 Lighter 充值 10200 USDC,把同一套手法用在第二个受害账户 714723 上。
18:25,第二个公共池被创建。受害账户投入 1 USDC,攻击者投入 9999 USDC,随后又做了一次 1 USDC 的内部转账和赎回测试。18:27,五笔各 100 万 USDC 与一笔余款进入池内,攻击者再次赎回。18:28:45,约 509.7 万 USDC 的第二笔提现请求提交。
18:29,MLM 在 tg 频道监测到了这笔资金流出。
币安的分钟行情记录了紧接着的抛售。LITUSDT 永续合约在 18:29 开于 2.725 美元,到 18:34 最低触及 2.3218 美元,几分钟内回撤约 14.8%。
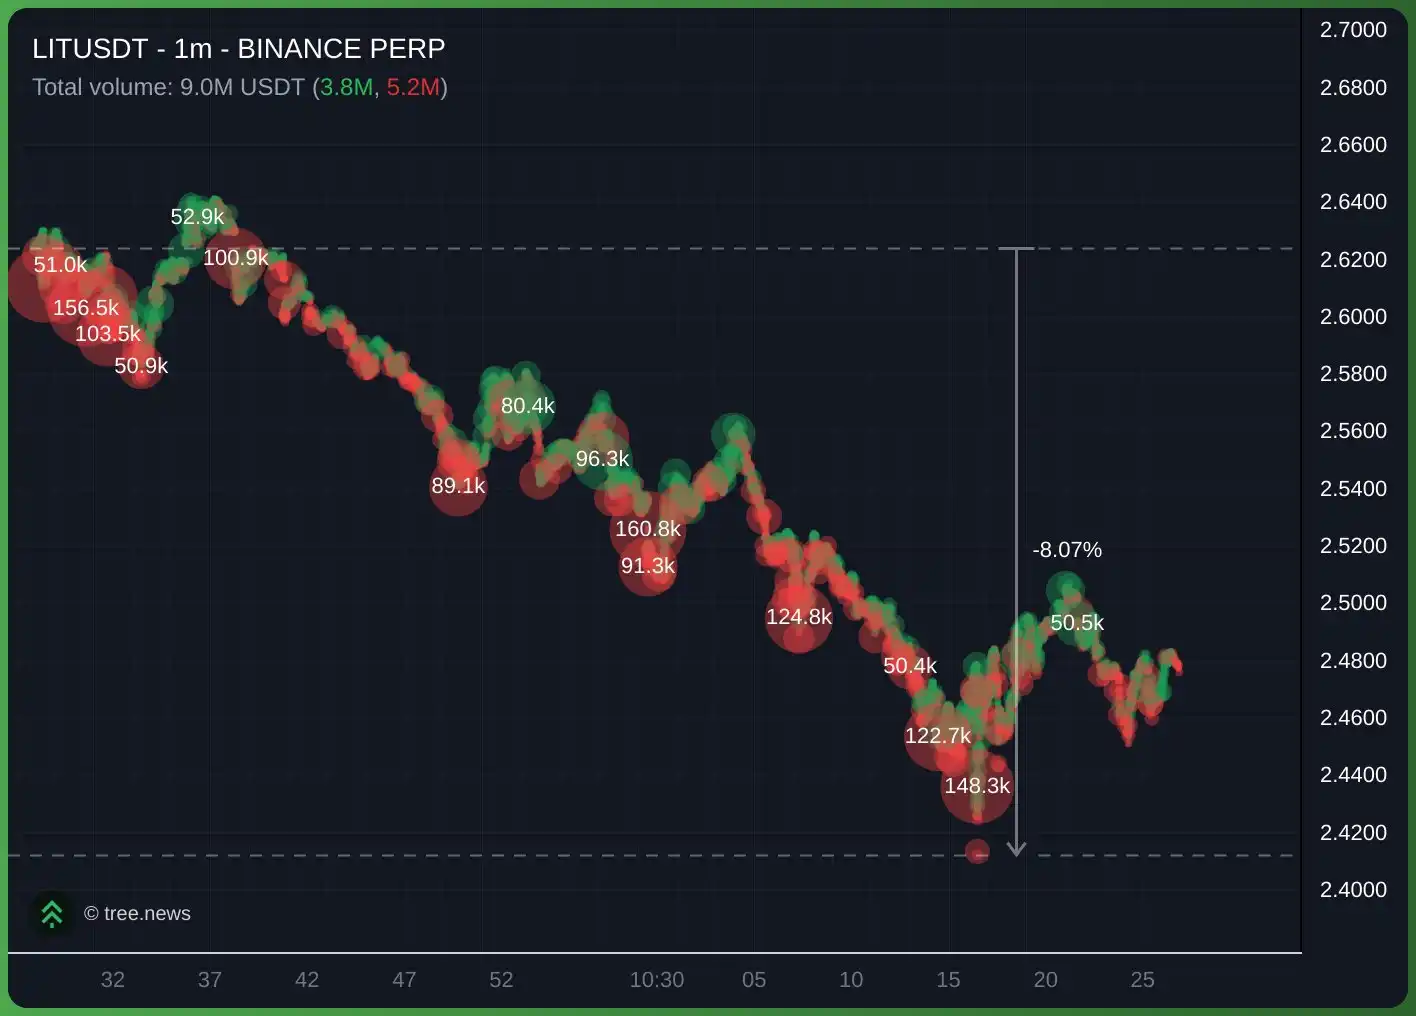
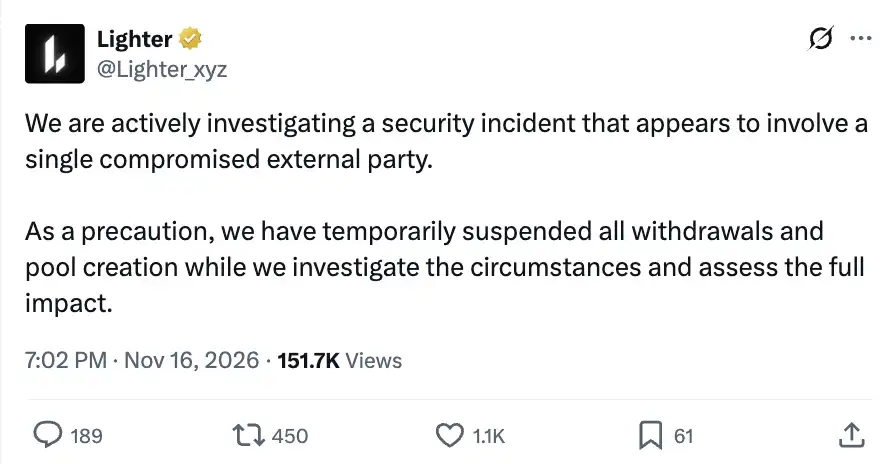
19:02,Lighter 宣布调查安全事件,称似乎涉及单一外部主体,并预防性暂停全部提现和公共池创建。
资金经 Arbitrum 进入 Hyperliquid
第一笔提现到账后,攻击者通过六笔交易,卖出约 1038.3 万 USDC,换得合计 5764.47 枚 ETH 等值资产。
接下来,资金开始以每笔 160 ETH 的规模分拆。
以 0x63d09 开头的子地址为例,18:19:59,它从主地址收到 160 ETH。不到两分钟,这个子地址调用 LiFi,通过 LayerSwap 执行跨链。
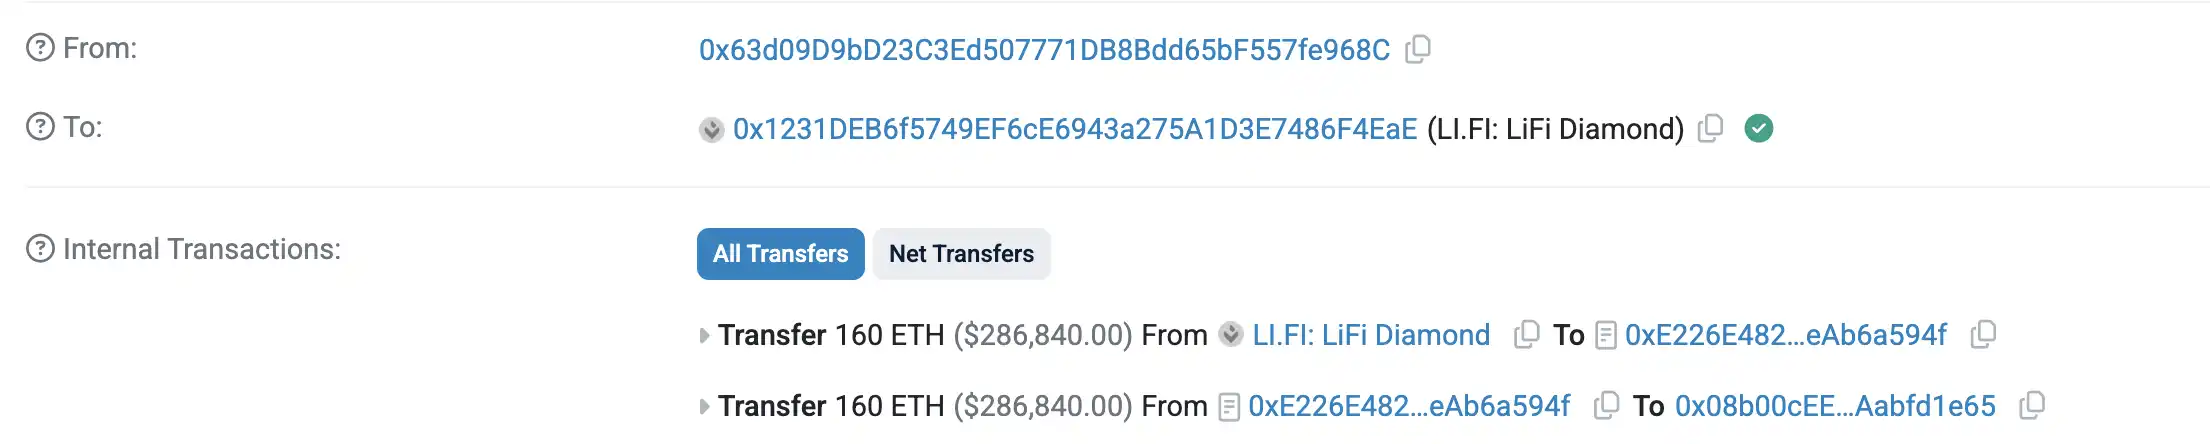
18:37,Arbitrum 上的同一地址收到 287,557.5548 USDC;18:39,它将完全相同的金额转入 Hyperliquid 存款桥。
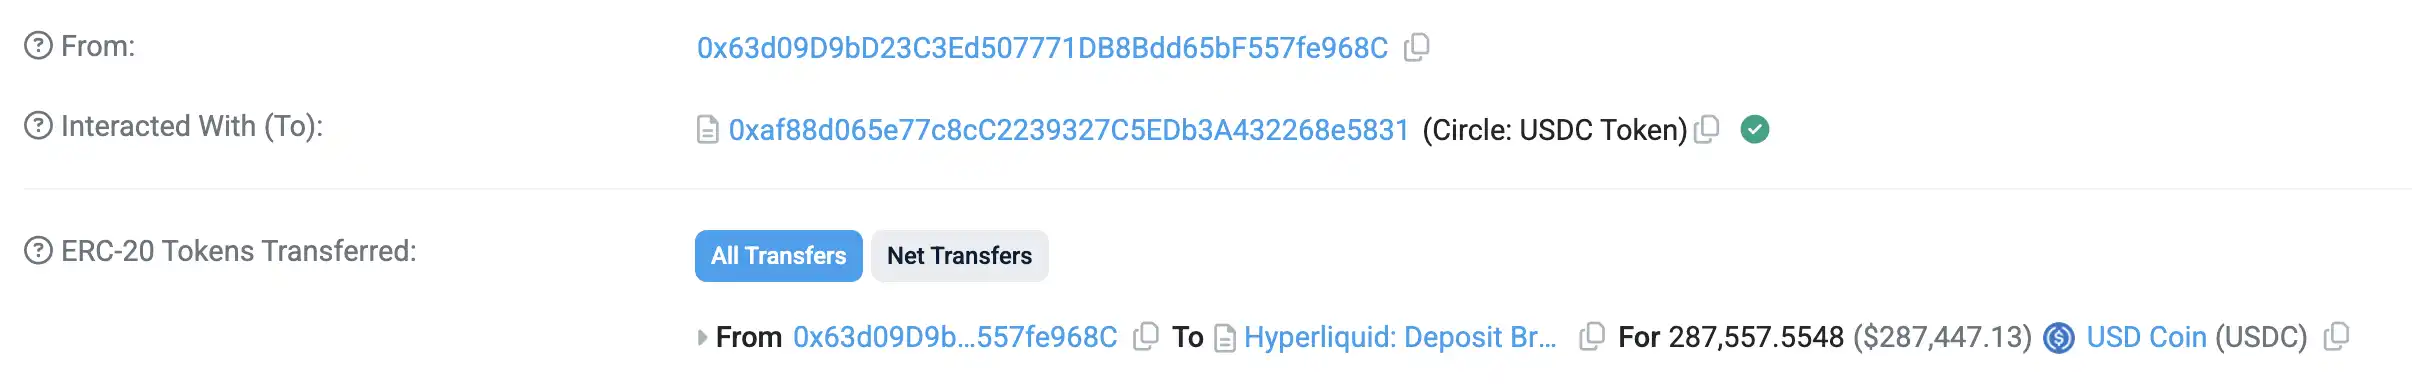
资金转入 Hyperliquid 现货账户后,黑客连续买入 552 枚 XMR1(门罗币)。
黑客的其他子地址也在重复这条路线。ETH 从以太坊跨链后在 Arbitrum 收到 USDC,再进入 Hyperliquid 购买现货代币 XMR1。
受害账户
再来看受害者。
Lighter 账户 714710 对应的以太坊地址是 0x0d1D 开头结尾的钱包。2 月 16 日,一个此前已被标注为 Abraxas 的 Hyperliquid 钱包 0xb83de,曾在 Arbitrum 向它转入 0.1 ETH,为这个地址补充手续费。
这条记录支持了被盗的 Lighter 账户与 Abraxas Capital 有关的判断。
根据我们此前的机构介绍,Abraxas Capital 由传统银行出身的 Fabio Frontini 和 Luca Celati 于 2002 年在伦敦成立,早期从事全球宏观交易,2017 年转向数字资产。2018 年推出的 Elysium Global Arbitrage Fund,从比特币跨市场套利起步,随后拓展至稳定币套利。链上数据显示,该机构管理的资产常年超过 10 亿美元。
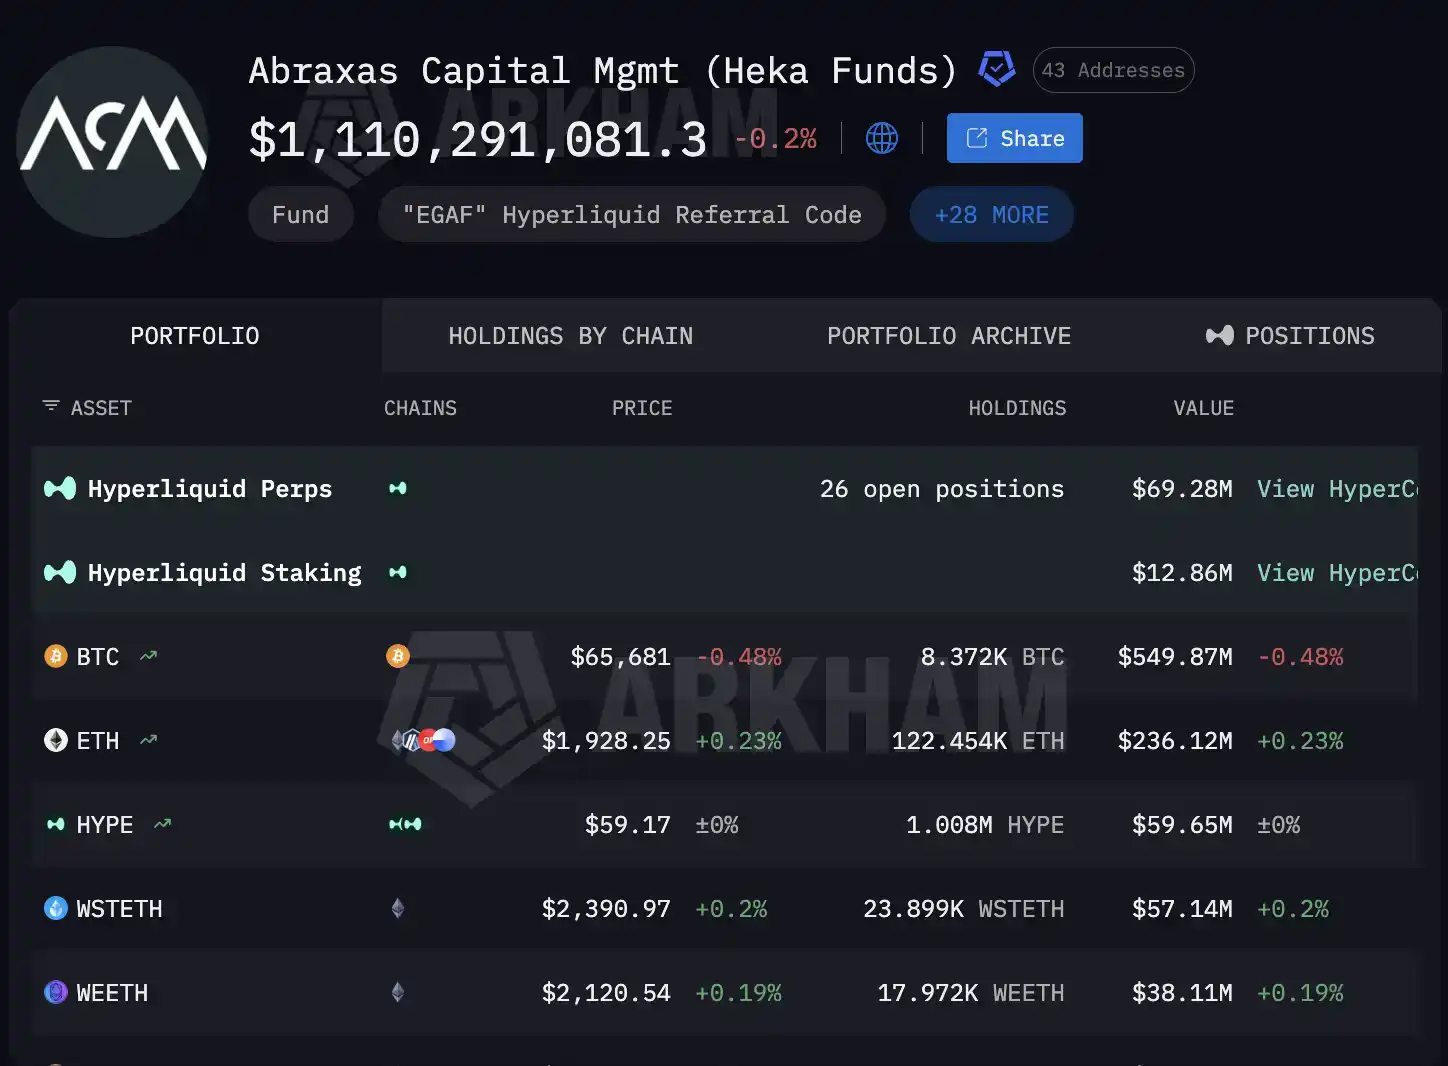
对于这类依赖程序交易、跨平台调仓和资金周转的机构,保存 API 就是日常运营的一部分,然而百密一疏,泄露的 API 被黑客利用。
10 月底币安被盗的震动尚未过去,Lighter 又因此次安全事件暂停了提现。
可以预见,随着 AI 的进一步发展,更多资金会因为频发的安全事件心有余悸甚至直接提款离场。黑客威胁仍将是长期笼罩加密行业的阴云。
